

Црвени аларм у Америци, хакери упали у систем Пентагона: Тајна база на удару, откривени подаци више од 3 милиона људи
Неовлашћени приступи информационом систему америчког Министарства одбране довели су до откривања осетљивих података о више од три милиона људи, саопштио је званичник Пентагона.
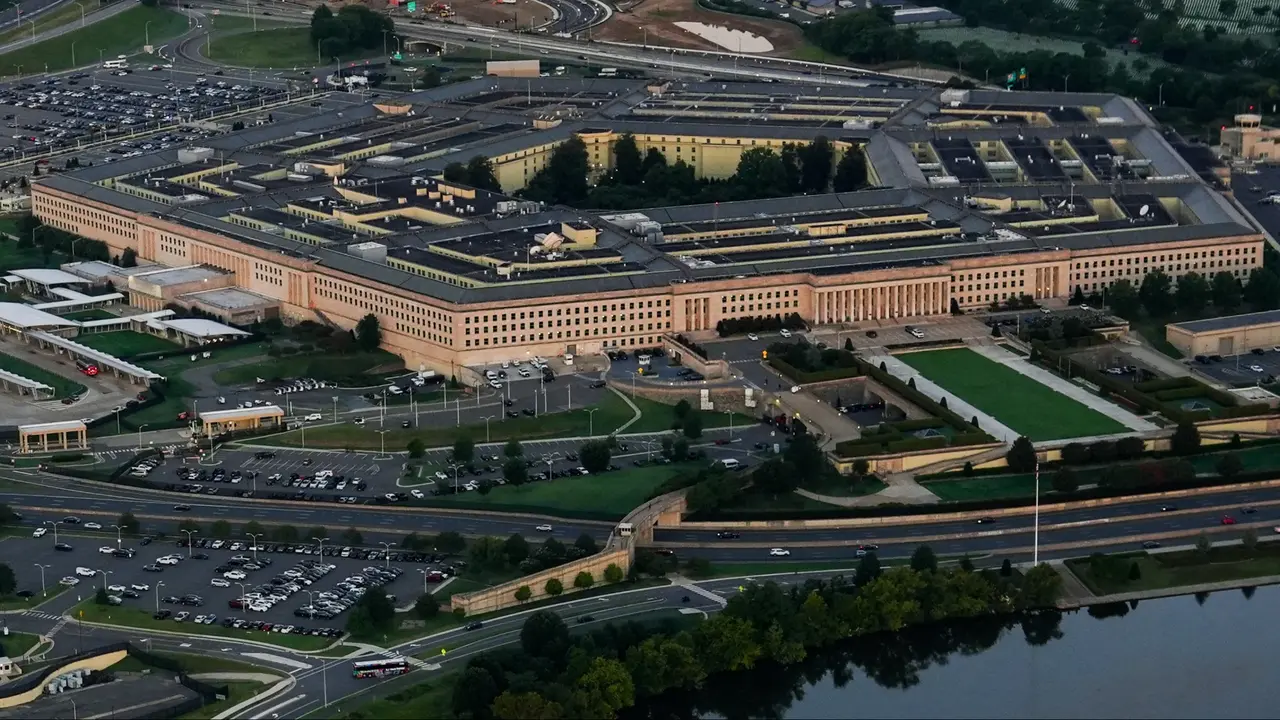
Према наводима америчких власти, између октобра 2025. и јула 2026. године откривени су подаци о 2,76 милиона живих и око 294.000 преминулих особа. Међу информацијама које су биле доступне налазили су се бројеви социјалног осигурања и подаци о пословима које су особе обављале.
База садржи више од 60 милиона евиденција
Погођени информациони систем припада Центру за податке о радној снази Министарства одбране (ДМДЦ).
Овај систем садржи податке о активним и резервним припадницима америчке војске, цивилним запосленима, извођачима, ветеранима и члановима војних породица.
База укупно садржи више од 60 милиона евиденција о особљу, због чега је инцидент изазвао посебну пажњу.
Званичник Министарства одбране навео је да је мали број неовлашћених корисника приступао личним подацима. Након што је проблем откривен, ДМДЦ је, према његовим речима, одмах отклонио безбедносни пропуст.
За сада нема доказа о злоупотреби података
Америчке власти саопштиле су да за сада нема доказа да су откривени подаци злоупотребљени.
Особама које су потенцијално погођене инцидентом понуђена је заштита идентитета, као и ресурси за праћење кредитне способности.
Инцидент је додатно привукао пажњу након што је Федерални истражни биро (ФБИ) обавестио своје запослене о засебном безбедносном инциденту повезаном са порталом за запошљавање ФБИЈобс.гов.
Хакерска група најављивала објављивање података ФБИ запослених
Према изворима АБЦ Newsa, једна хакерска група раније је најавила објављивање података запослених ФБИ-ја.
Наводно је реч о информацијама попут имена, адреса, приватних и пословних контаката, бројева социјалног осигурања, датума рођења и контаката за хитне случајеве.
Хакерска група „ShinyHunters“ саопштила је, међутим, за „Њујорк тајмс“ и „404 Медиа“ да неће објавити податке. Група је тврдила да инцидент није представљао покушај изнуде нити настојање да се оствари финансијска корист, већ да је био део, како су навели, „маркетиншке кампање“.
ФБИ је саопштио да погођени систем није био класификован и да је почео да обавештава запослене на које се инцидент односи.
За сада није саопштено да су подаци из система Министарства одбране искоришћени за конкретну злоупотребу.
Танјуг


