

Crveni alarm u Americi, hakeri upali u sistem Pentagona: Tajna baza na udaru, otkriveni podaci više od 3 miliona ljudi
Neovlašćeni pristupi informacionom sistemu američkog Ministarstva odbrane doveli su do otkrivanja osetljivih podataka o više od tri miliona ljudi, saopštio je zvaničnik Pentagona.
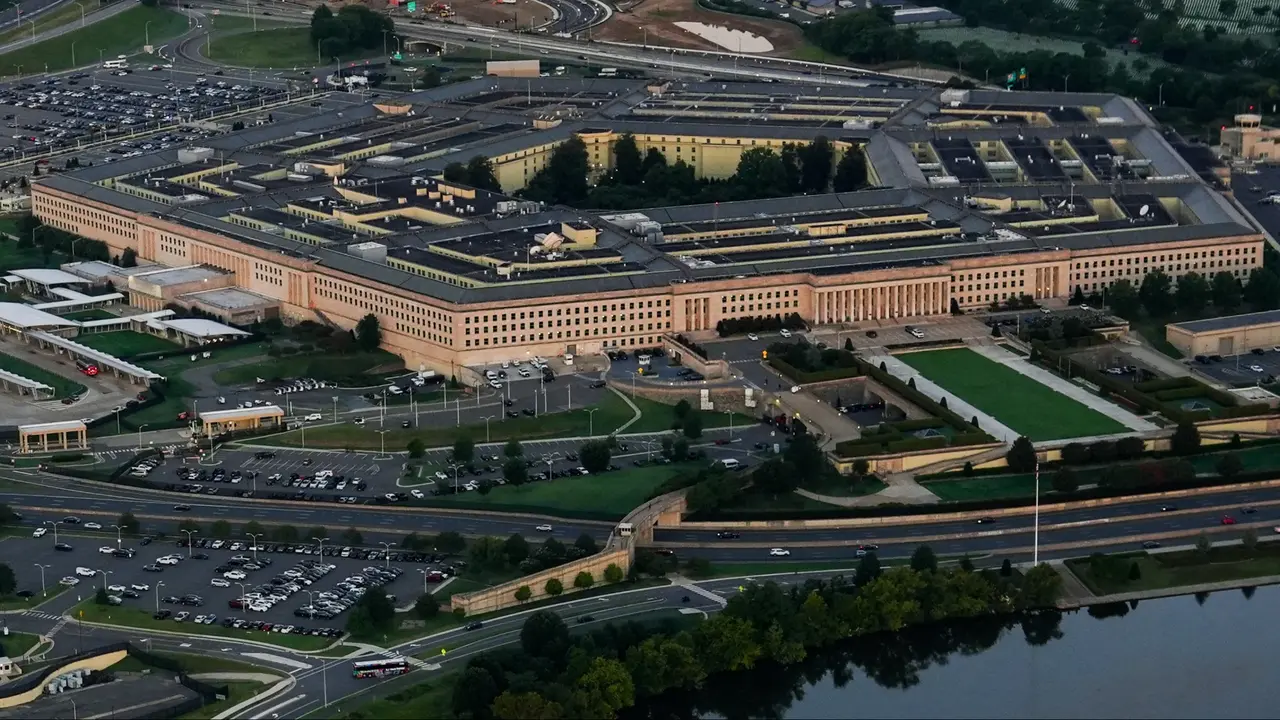
Prema navodima američkih vlasti, između oktobra 2025. i jula 2026. godine otkriveni su podaci o 2,76 miliona živih i oko 294.000 preminulih osoba. Među informacijama koje su bile dostupne nalazili su se brojevi socijalnog osiguranja i podaci o poslovima koje su osobe obavljale.
Baza sadrži više od 60 miliona evidencija
Pogođeni informacioni sistem pripada Centru za podatke o radnoj snazi Ministarstva odbrane (DMDC).
Ovaj sistem sadrži podatke o aktivnim i rezervnim pripadnicima američke vojske, civilnim zaposlenima, izvođačima, veteranima i članovima vojnih porodica.
Baza ukupno sadrži više od 60 miliona evidencija o osoblju, zbog čega je incident izazvao posebnu pažnju.
Zvaničnik Ministarstva odbrane naveo je da je mali broj neovlašćenih korisnika pristupao ličnim podacima. Nakon što je problem otkriven, DMDC je, prema njegovim rečima, odmah otklonio bezbednosni propust.
Za sada nema dokaza o zloupotrebi podataka
Američke vlasti saopštile su da za sada nema dokaza da su otkriveni podaci zloupotrebljeni.
Osobama koje su potencijalno pogođene incidentom ponuđena je zaštita identiteta, kao i resursi za praćenje kreditne sposobnosti.
Incident je dodatno privukao pažnju nakon što je Federalni istražni biro (FBI) obavestio svoje zaposlene o zasebnom bezbednosnom incidentu povezanom sa portalom za zapošljavanje FBIJobs.gov.
Hakerska grupa najavljivala objavljivanje podataka FBI zaposlenih
Prema izvorima ABC Newsa, jedna hakerska grupa ranije je najavila objavljivanje podataka zaposlenih FBI-ja.
Navodno je reč o informacijama poput imena, adresa, privatnih i poslovnih kontakata, brojeva socijalnog osiguranja, datuma rođenja i kontakata za hitne slučajeve.
Hakerska grupa „ShinyHunters“ saopštila je, međutim, za „Njujork tajms“ i „404 Media“ da neće objaviti podatke. Grupa je tvrdila da incident nije predstavljao pokušaj iznude niti nastojanje da se ostvari finansijska korist, već da je bio deo, kako su naveli, „marketinške kampanje“.
FBI je saopštio da pogođeni sistem nije bio klasifikovan i da je počeo da obaveštava zaposlene na koje se incident odnosi.
Za sada nije saopšteno da su podaci iz sistema Ministarstva odbrane iskorišćeni za konkretnu zloupotrebu.
Tanjug


